Küçük Büro Siber Saldırının Hedefi Olur mu?
Avukatın hiç yazmadığı bir e-postaya müvekkil para yatırdı. Üç gerçek vaka küçük bürolara aynı soruyu soruyor. Sıra bende olabilir mi?
Bir avukat düşünün. Üç yıldır emek verdiği bir müvekkilin şirket birleşmesi sürüyor. Rakamlar hassas, zamanlama kritik. Bir sabah e-postasını açıyor ve müvekkilinden bir mesaj görüyor. "Avukat Bey, dün gönderdiğiniz hesaba parayı yatırdım, teşekkürler."
İlk bakışta sevindirici bir mesaj. Sorun şu ki avukat müvekkilinden hiç para istememişti.
E-posta hesabı ele geçirilmiş, saldırgan avukatın ağzından müvekkile sahte bir ödeme talebi göndermişti. Avukat bunu fark ettiğinde para çoktan gitmişti. Bu videoda üç gerçek vaka üzerinden siber saldırının bir büroya neler yapabildiğini ve neden butik ofisleri ve bireysel avukatları daha sert vurduğunu konuşuyoruz.
Bir E-postayla Gelen Saldırı
Literatürde bu yöntemin adı BEC (Business Email Compromise, iş e-postasının ele geçirilmesi). Hukuk bürolarında en sık görülen sızma yöntemlerinden biri.
Saldırgan hesaba girdikten sonra hemen harekete geçmez. Haftalarca okuma modunda kalır, müvekkil yazışmalarını takip eder, sizi ve yürüttüğünüz işleri tanır. Sonra hem sizin hem müvekkilinizin en hassas anında devreye girer. "Ödeme hesabı değişti" der, müvekkil e-postanın avukatına ait olduğunu gördüğü için güvenir ve para gider. Amaç para değil de kritik bir bilgiyse müdahale de ona göre kurulur.
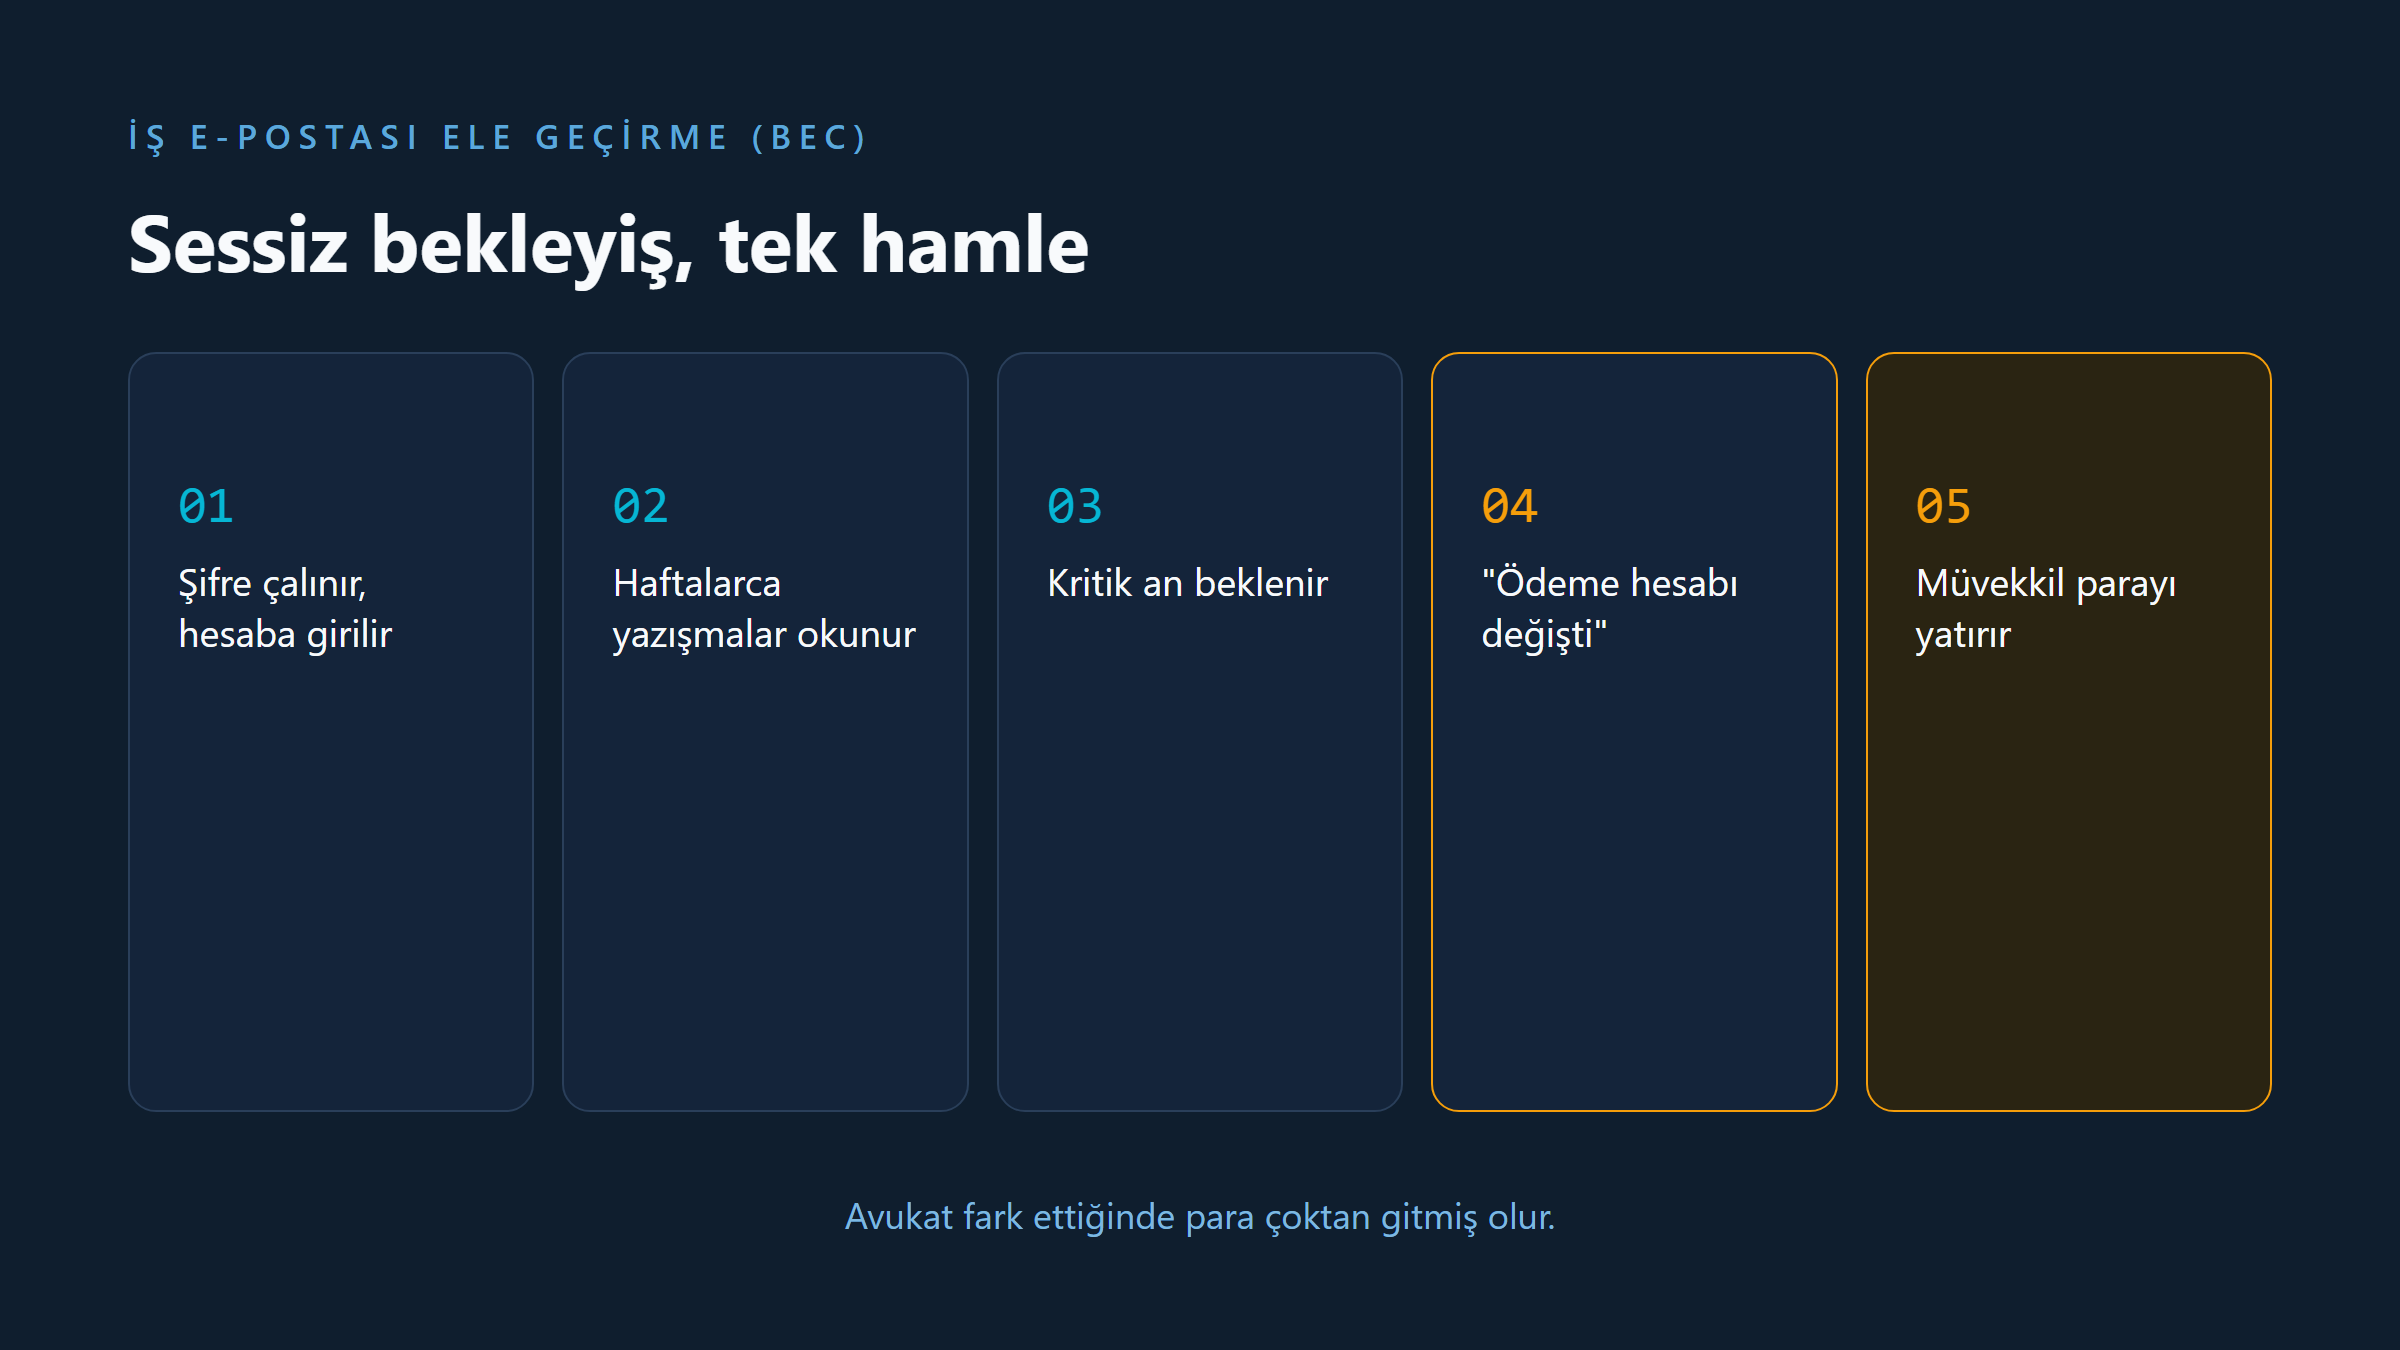
Bu saldırı için ileri teknik beceri de gerekmiyor. Bu işi yapan yazılımlar artık ucuza satın alınabiliyor. Çalınan bir şifre yeterli, açık olmayan bir iki faktörlü doğrulama da yeterli.
"Benim Büroma Bir Şey Olmaz"
Çoğu büro bunun kendi başına gelmeyeceğini düşünüyor. Haberlerde hep büyük firmaların ve dev kurumsalların hacklendiğini görüyoruz, çünkü medya küçük bir büronun saldırıya uğramasını haber değeri taşıyan bir olay olarak görmüyor. Bu da yanlış bir güven duygusu yaratıyor.
Tablo tam tersi. Küçük bürolar ve bireysel avukatlar bu saldırılara çok daha açık. Teknoloji altyapısı daha zayıf, güvenlik konusunda proaktif adım atılmıyor ve saldırganın en sevdiği şey de tam olarak bu zayıflık.
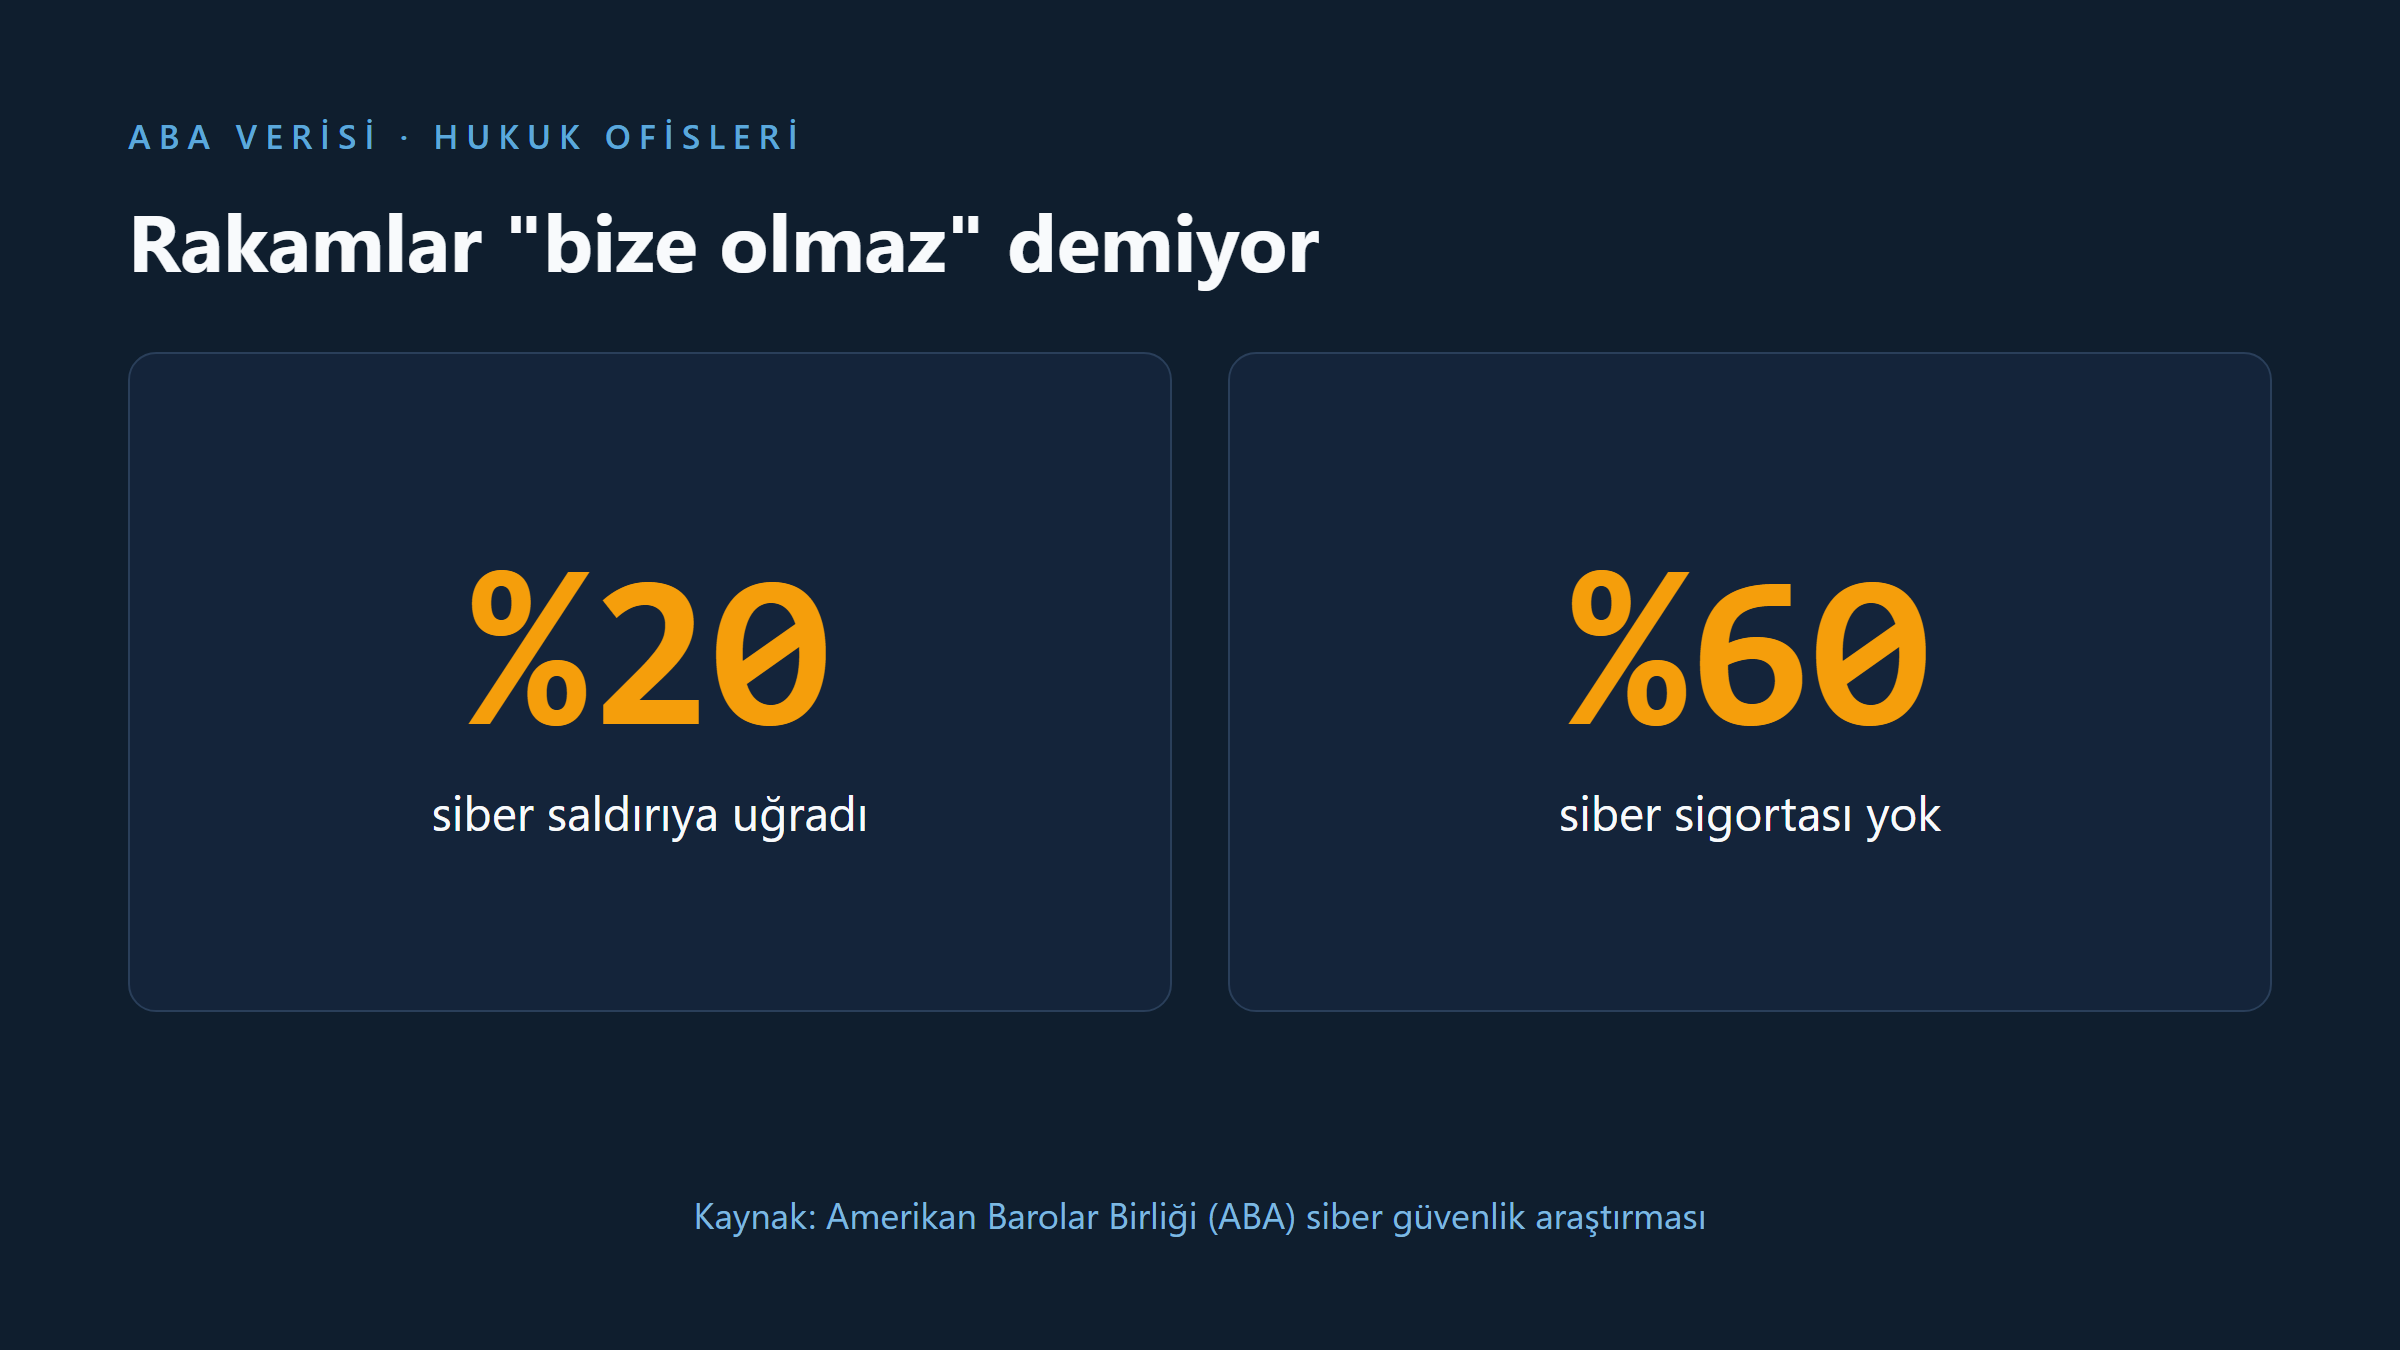
Amerikan Barolar Birliği (ABA) verileri de bunu gösteriyor. Hukuk ofislerinin yaklaşık %20'si siber saldırıya uğramış durumda ve bu ofislerin %60'ının herhangi bir siber sigortası yok. Üstelik birçoğu saldırı anında uygulayabileceği yasal ve teknik önlemlerden habersiz.
Saldırgan Neden Büroyu Seçer?
Avukat, değerli bilginin bekçisidir. Birleşme görüşmeleri, ticari sırlar, hukuki strateji belgeleri, kişisel veriler, tıbbi geçmiş, mülkiyet kayıtları. Dosyaya giren veri hacmi de her geçen gün katlanarak artıyor. Bir bankayı soymaktansa bir hukuk ofisine sızmak saldırgan için çok daha kolay, çünkü bankanın güvenlik katmanları çoğu büroda yok.
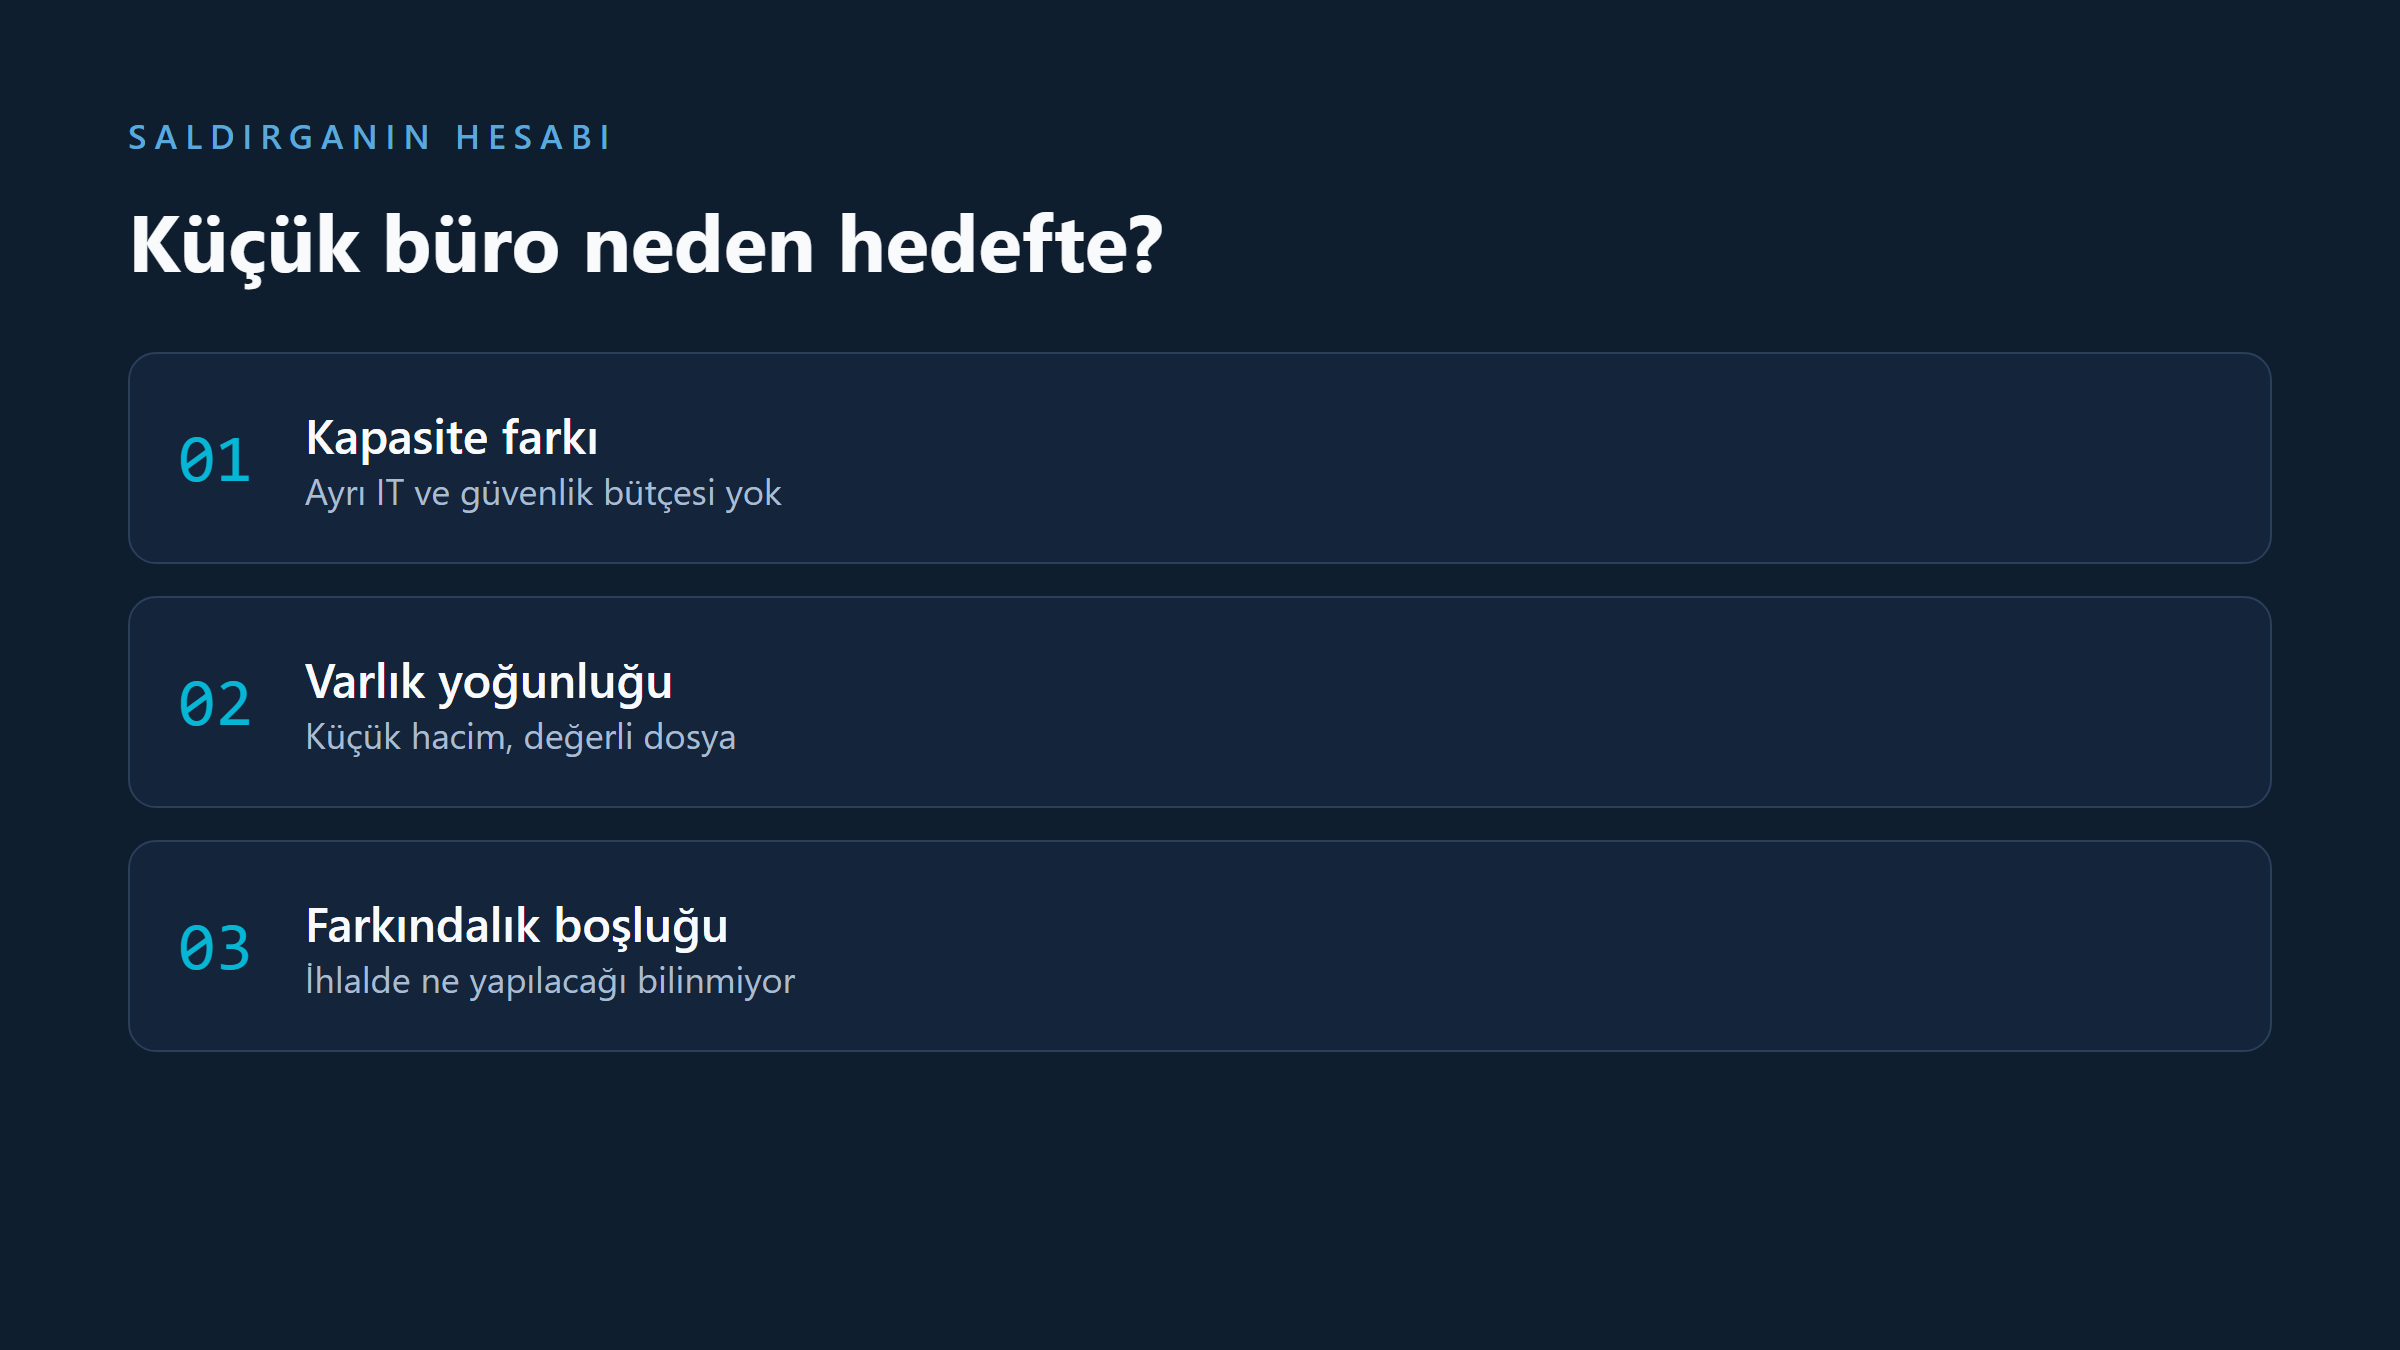
Saldırganların küçük ve butik büroları seçmesinin üç nedeni var.
- Kapasite farkı. Büyük firmalar IT ve güvenlik için ayrı kaynak ayırabiliyor. Butik büroda bu genellikle mümkün olmuyor ya da iş "bilgisayardan anlayan" birine emanet ediliyor.
- Varlık yoğunluğu. Bireysel avukatın elindeki tek bir dosya bile çok değerli olabilir. Saldırgan, hiç beklemediği kritik bir dosyanın eline geçebileceğini bilir.
- Farkındalık boşluğu. Yasal ve teknik yükümlülüklerini bilmeyen bir ofis, ihlali fark etse bile ne yapacağını bilmez. Saldırgan da içeride daha uzun süre, kimse fark etmeden kalabilir.
Bir de sektörel tehdit tablosu var. Qilin ve RansomHub adlı fidye yazılımı grupları son iki yılda hukuk bürolarını açıkça hedef almaya başladı. Bu gruplar büyük kurumsal hukuk departmanlarına saldırırken butik ofisleri de kolay bir giriş noktası olarak görüyor.
Vaka 1. Orrick ve Eski Dosyalar Nasıl Patlar?
Mart 2023. San Francisco merkezli, 1.100'den fazla avukatı olan Orrick, Herrington & Sutcliffe, ağına yetkisiz bir erişim olduğunu fark ediyor. Sessizce soruşturma başlıyor, olay müdahale ekipleri devreye giriyor ve sistem kayıtları tarandığında tablo netleşiyor. Saldırganlar sisteme girmiş ve orada kalmışlar.
Çalınan veriler arasında isimler, doğum tarihleri, adresler, pasaport ve sosyal güvenlik numaraları, tıbbi bilgiler, sigorta verileri ve finansal hesap bilgileri var. Etkilenen kişi sayısı 637 bin. Bu sıradan bir sızıntıdan çok bir katalog.
Firma regülatörlere ve etkilenen kişilere bildirim yapmak zorunda kaldı, dava süreçleri başladı ve toplu dava yaklaşık 8 milyon dolarlık bir uzlaşmayla kapandı. Güvenliğe ciddi bütçe ayıran küresel bir firmanın başına bu geldiyse kendinizi bu tablonun dışında düşünmemeniz gerekiyor.
Bu vakanın dersi muhafaza amnezisi. Hukuk bürolarında eski dosyalar silinmez, arşivlenir. Bazı dosya türlerinde saklama süreleri zaten belirlidir. Orrick de uzun süre önce kapanan dosyaları sakladığı için aktif davası olmayan birçok kişinin bilgisi sızıntıyla birlikte dışarı çıktı. Eski dosyalar çoğu zaman güvenli olmayan sunucularda, eski sistemlerde, hatta kişisel disklerde duruyor. Saldırgan için zaman fark etmez, veri varsa değer vardır.
Vaka 2. Berkeley Research Group ve Süren İşlem
Orrick geçmişte kalmış dosyaların nasıl bombaya dönüştüğünü gösterdi. Peki saldırgan geçmişinizi bırakıp tam şu anda yürüttüğünüz kritik bir pazarlığı hedeflerse?
Önde gelen ekonomik danışmanlık firmalarından Berkeley Research Group, hukuk tarafında da hizmet veriyor. Firma 700 milyon dolarlık bir şirket devralmasının tam ortasındayken, süreç gizliyken ve henüz imzalar atılmamışken, 2 Mart 2025'te saldırganlar içeri giriyor. Fidye yazılımı yerleştiriyor, dosyaları şifreliyor ve veri çaldıklarını iddia ediyorlar.
Çalınan bilgi devralma yapısını, finansman modelini, kilit aktörleri ve zaman çizelgesini içeriyor. Bu bilgiye sahip biri hedef şirketin hisselerini açıklamadan önce alabilir, açıklamayla birlikte fırlayan hisseden kâr edebilir. Buna insider trading, yani içeriden öğrenenlerin ticareti deniyor. Ve bu risk, işleme danışmanlık veren bir ofisten doğuyor.
Hikayenin asıl çarpıcı yanı güven. İhlal duyulduğu anda sadece veri riske girmez, işlemin kendisi de sarsılır. Taraflar anlaşmaktan vazgeçebilir, biri masadan kalkabilir. Avukat-müvekkil gizliliğine ne kadar özen gösterirseniz gösterin, saldırgan böyle bir etik çizgi tanımaz. Bu yüzden işleminiz değerliyse süreç boyunca da hedefte olduğunuzu bilmeniz gerekiyor.
Vaka 3. Covington & Burling. İhlalden Sonra Kapıyı Kim Çalar?
Son vakada tehdit sadece saldırgandan gelmiyor.
2020'nin sonuna doğru Microsoft yazılımındaki bir açıktan yararlanan saldırganlar, Washington DC merkezli Covington & Burling'in sistemlerine sızıyor. Firma durumu tespit ediyor, gerekli işlemleri başlatıyor ve etkilenenlere bildiriyor. Buraya kadar standart bir prosedür.
Sonra SEC (ABD Menkul Kıymetler ve Borsa Komisyonu, bizdeki SPK'ya benzer bir yapı) soruşturmaya dahil oluyor ve etkilenen müvekkillerin listesini istiyor. Listede Fortune 500'de yer alan şirketler de var. Amaç, bu müvekkillerin hisselerinde şüpheli bir hareket olup olmadığını, yani bir önceki vakada konuştuğumuz insider trading ihtimalini incelemek.
Covington, avukat-müvekkil gizliliğini gerekçe göstererek reddediyor ve dava mahkemeye taşınıyor. Temmuz 2023'te mahkeme, 298 müvekkillik listeden 7 müvekkilin adının verilmesine karar veriyor.
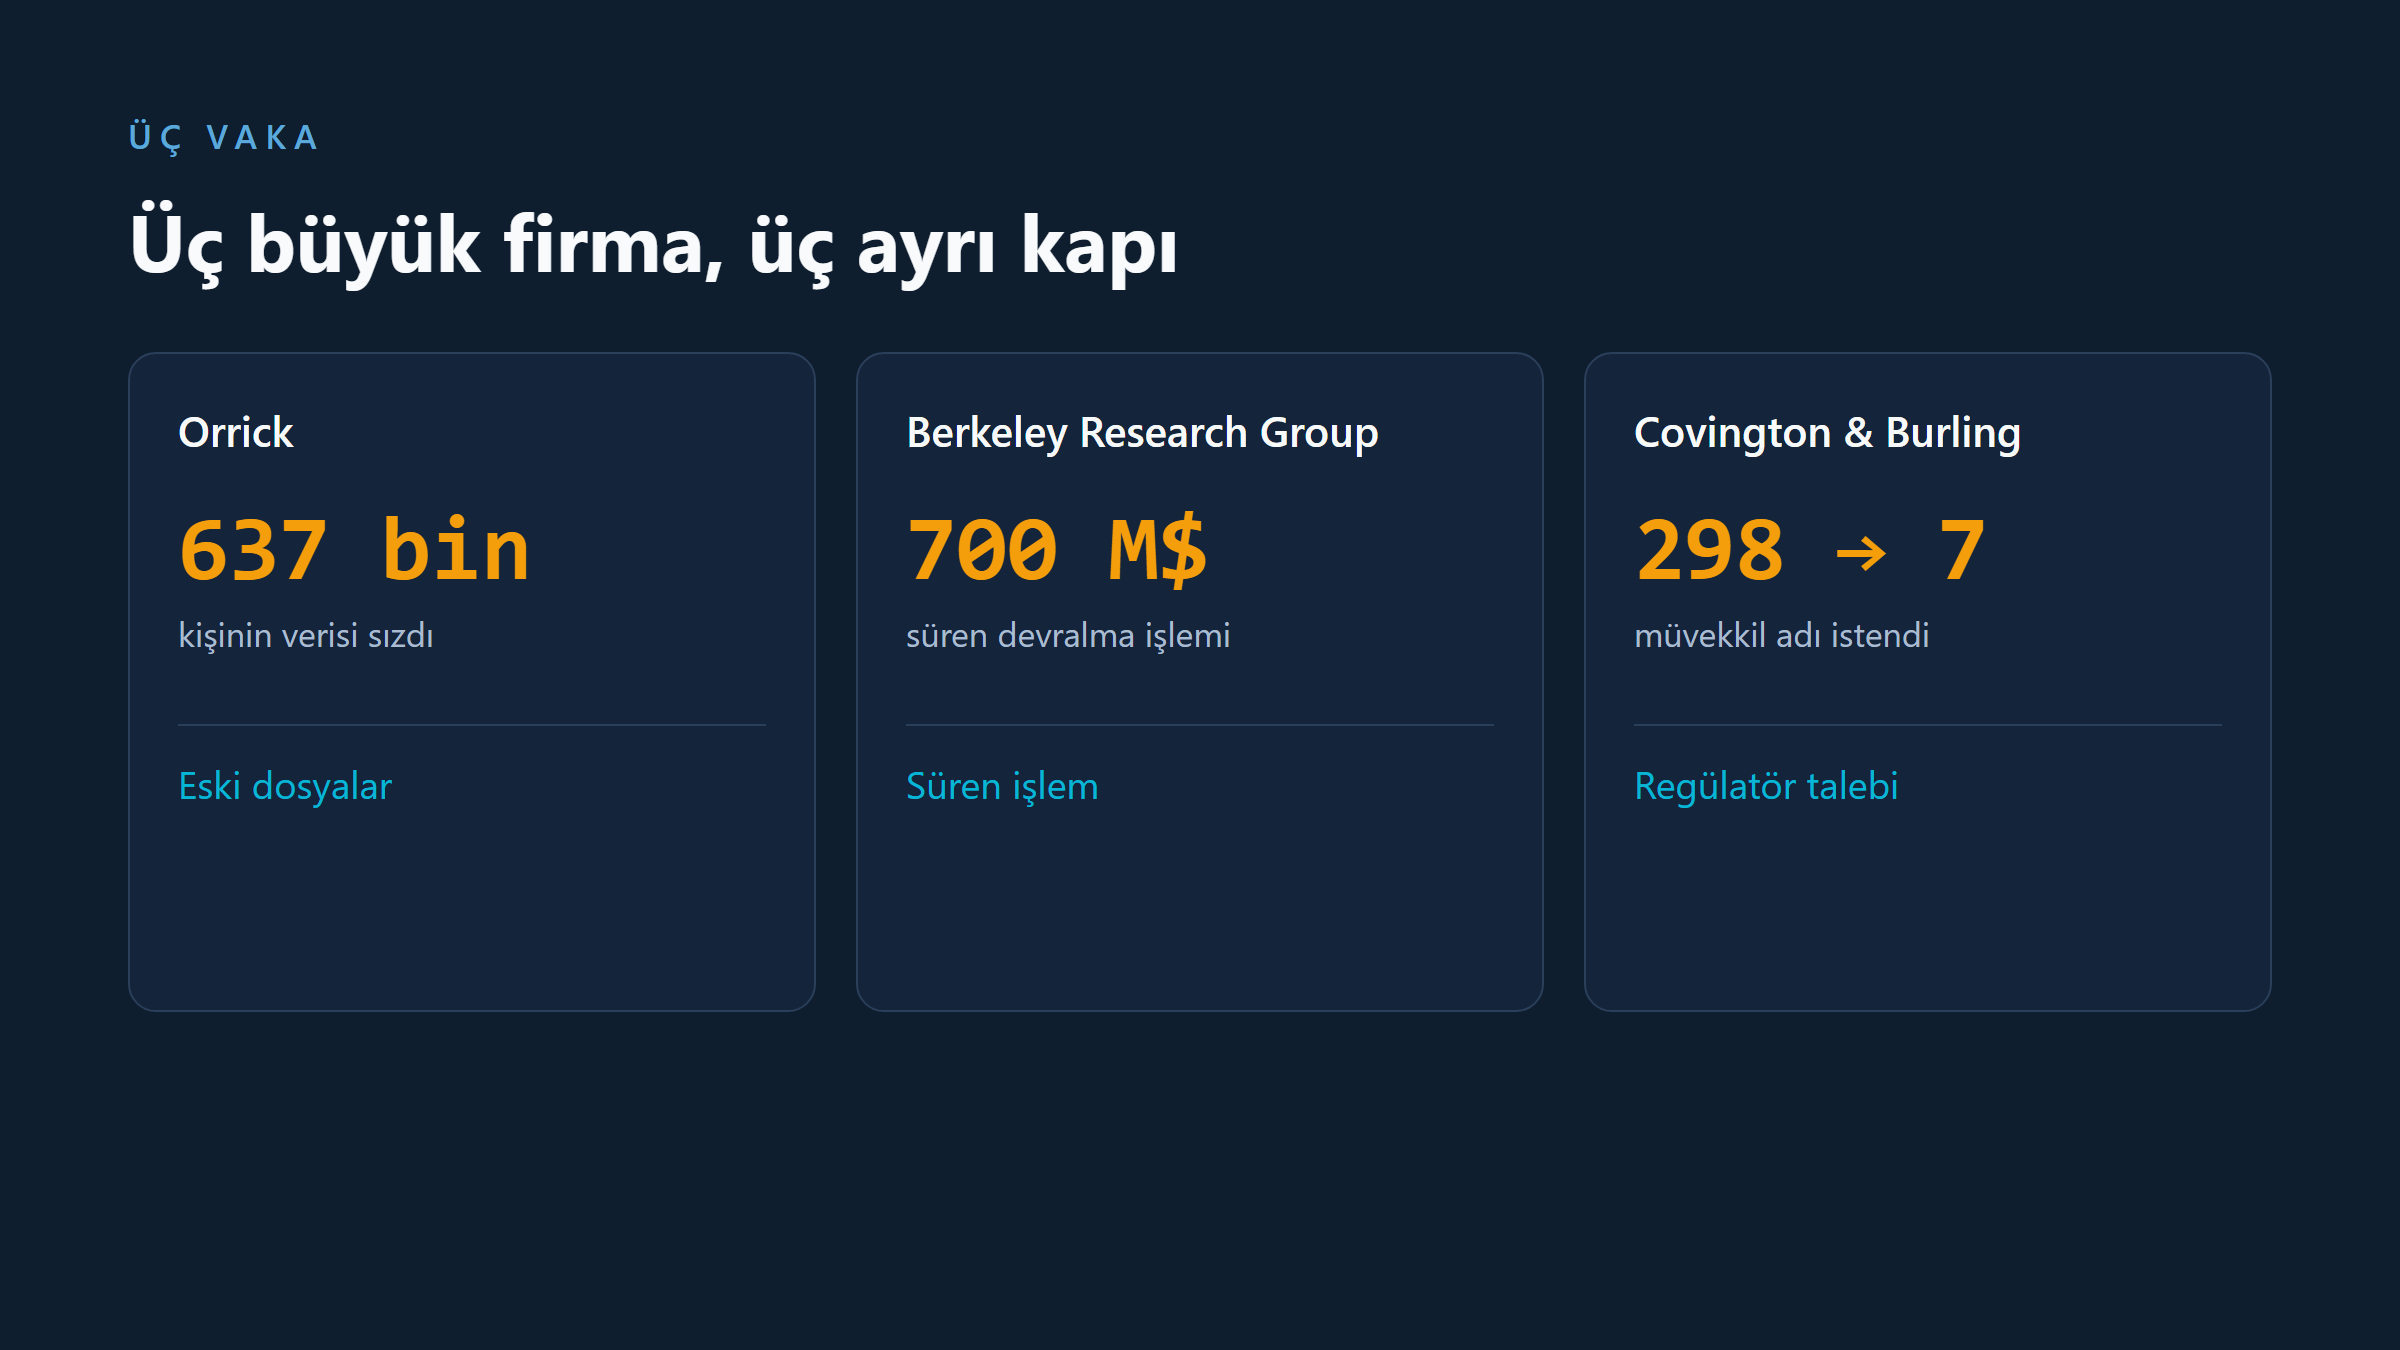
Bu vakanın dersi şu. Siber ihlal yalnızca veri kaybettirmez. Regülatör ve mahkeme gibi farklı aktörlerin sizden bilgi istemesinin, gizli tutmak istediğiniz bilgileri açmak zorunda kalmanızın da yolunu açabilir.
Her Büro İçin Üç Ders
Bu video ihlal anında ne yapmanız ya da ofisinizi nasıl korumanız gerektiğini anlatmıyor. Bu geniş bir konu ve tek videoya sığmaz. Amaç farkındalık. Üç vakadan her büro için geçerli üç soru çıkıyor.
- Eski dosyalarınız nerede duruyor? Artık aktif olmayan müvekkillerin bilgileri kimin elinde, kim kontrol ediyor, güvenlik durumu ne?
- Müvekkil bilgilerinizin piyasa değeri var mı? Ticari uyuşmazlık, sözleşme müzakeresi, şirket kurulumu. Bunların hepsi birileri için değerli.
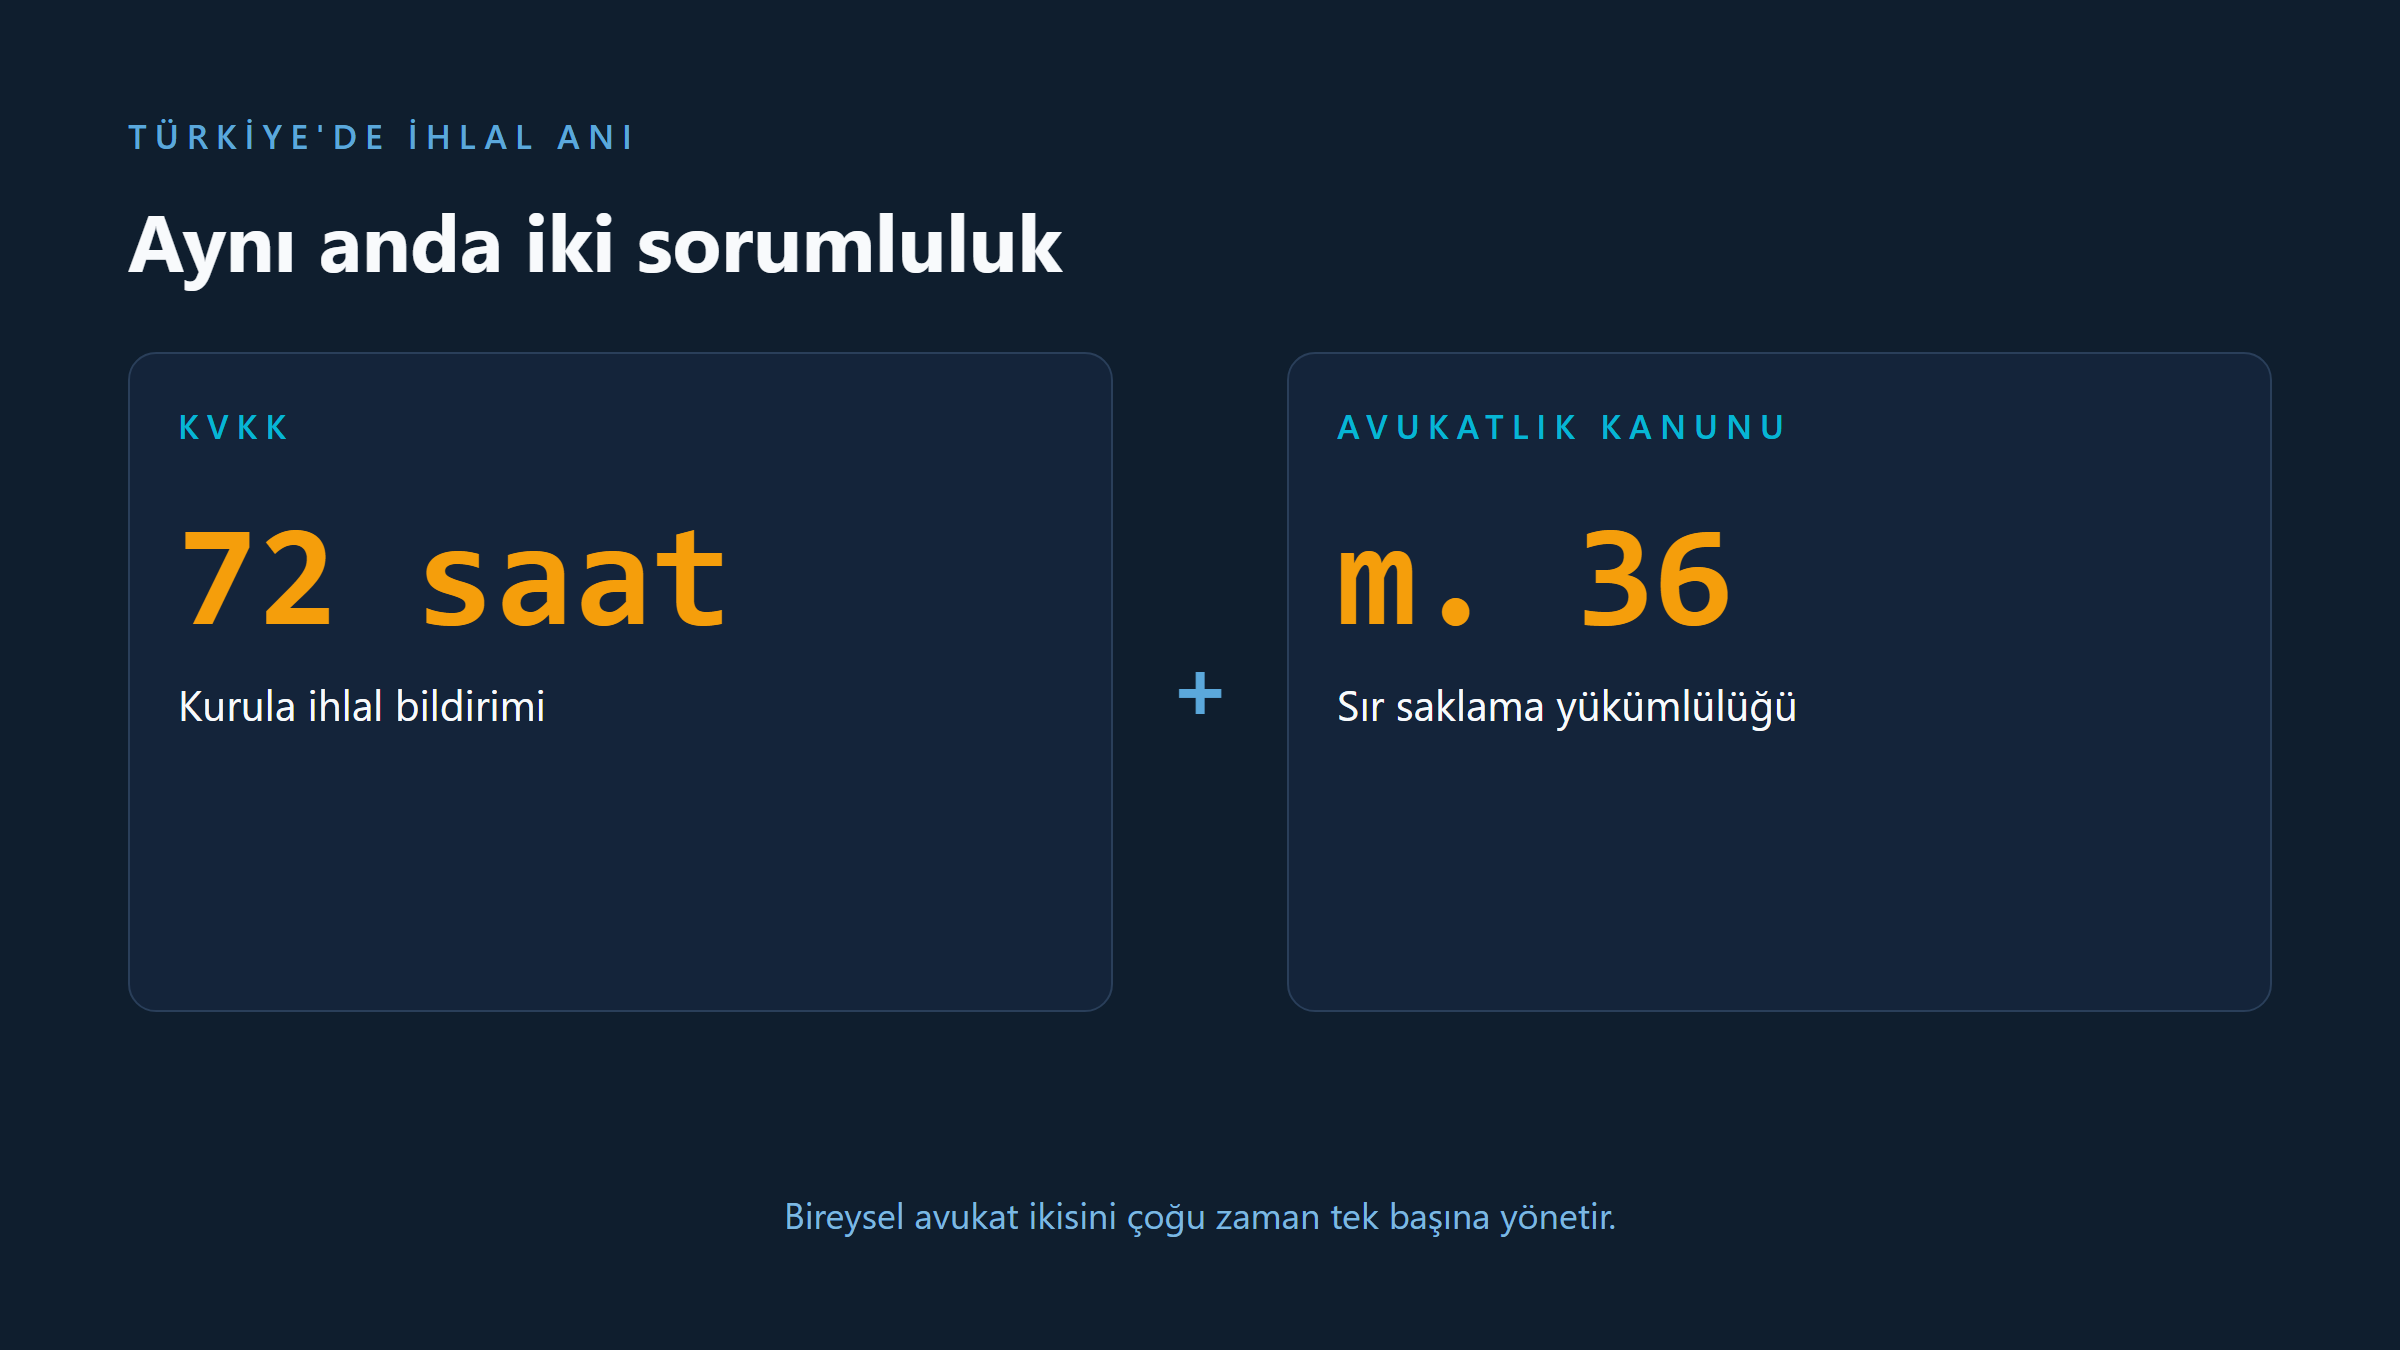
- Bir ihlal yaşarsanız ne yaparsınız? Türkiye'de KVKK kapsamında ihlali öğrendiğiniz andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirim yapmanız gerekiyor. Aynı anda Avukatlık Kanunu madde 36'daki sır saklama yükümlülüğü de devrede. Yani burada çifte bir sorumluluk var.
Teknik Önlemden Önce Farkındalık
"Benim başıma gelmez, benim bürom zaten küçük" düşüncesi sizi savunmasız ve hazırlıksız bırakır. Müvekkil bilgisi taşıyan her büro açık bir hedef olabilir. Yasal ve teknik yükümlülüklerinizi bilmek bu yüzden çok önemli.
Savunduğumuz dijital avukatlık yaklaşımında avukatın kendi ofisine yetecek kadar dijital bilgiye sahip olması ve bunu ilgili yerlerde uygulayabilmesi gerekiyor. Siber güvenlik de bunun bir parçası. Müvekkilin bilgisini korumak hem etik hem regülatif bir yükümlülük. Teknoloji ne kadar gelişirse gelişsin güvensiz bir teknoloji her şeyi dağıtabilir, çünkü bu işin temelinde güven var.
Bunun için büyük bir IT departmanı gerekmiyor. Doğru alışkanlıklar ve disiplinler arası bir gelişim yeterli. İki faktörlü doğrulama, güçlü şifreler ve eski dosyaları nerede tuttuğunuzu bilmek iyi bir başlangıç.
Peki siz eski müvekkil dosyalarınızın bugün nerede durduğunu ve kimin erişebildiğini biliyor musunuz?
Kaynaklar ve Notlar
- ABA (Amerikan Barolar Birliği) siber güvenlik araştırması: Hukuk ofislerinde saldırı ve siber sigorta oranları. Örneklem ABD ağırlıklı.
- Orrick, Herrington & Sutcliffe veri ihlali (2023): 637 bini aşkın kişiyi etkileyen ihlal, düzenleyici bildirim kayıtları ve yaklaşık 8 milyon dolarlık toplu dava uzlaşması.
- Berkeley Research Group fidye yazılımı olayı: 2 Mart 2025, süren 700 milyon dolarlık devralma sürecinde.
- SEC ve Covington & Burling: Müvekkil listesi talebi ve Temmuz 2023 tarihli mahkeme kararı.
- Qilin ve RansomHub: Hukuk bürolarını hedef alan fidye yazılımı grupları, siber tehdit istihbarat raporları.
- Mevzuat: 6698 sayılı Kişisel Verilerin Korunması Kanunu (ihlal bildirimi, 72 saat) ve 1136 sayılı Avukatlık Kanunu madde 36. Ayrıntılar için KVKK'nın resmi sitesi ve kanun metni.
- LegalTech Türkiye LAB: lab.legaltechtr.com

Dijital Dönüşümünü LAB'da Somutlaştır.